Ohne SSE4.2 und CMPXCHG16B: Wie der Kernel-Patcher WinPOPBit Windows 11 auf einer AMD-Athlon-64-CPU aus dem Jahr 2003 startet
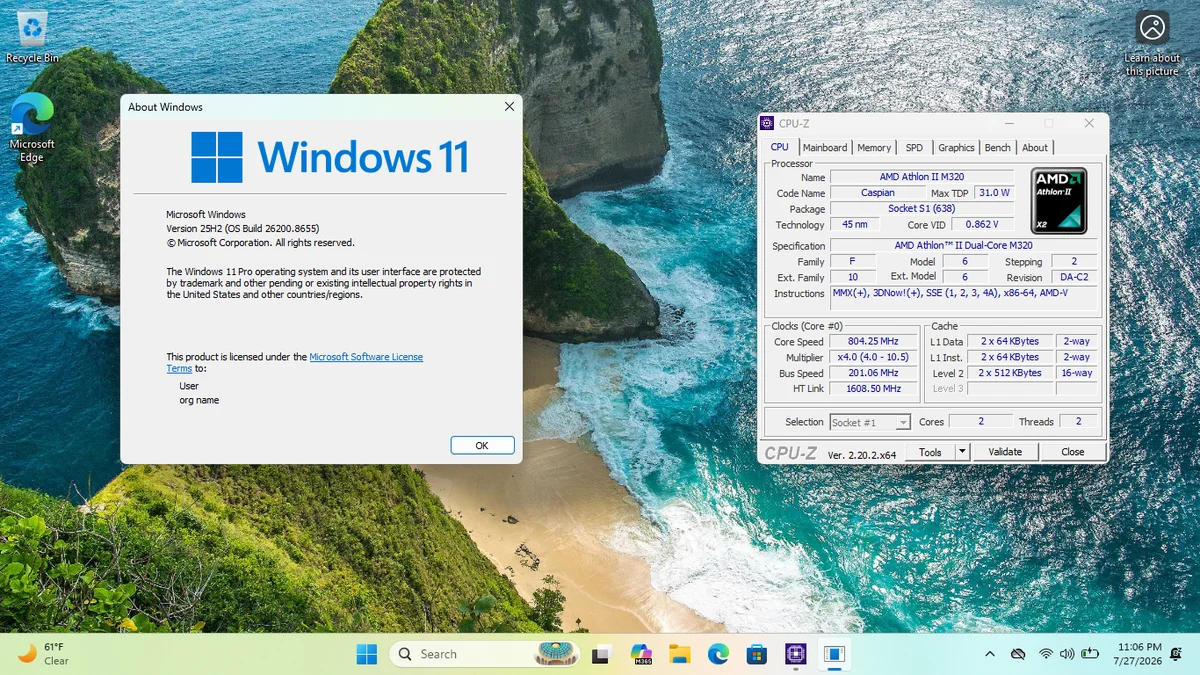
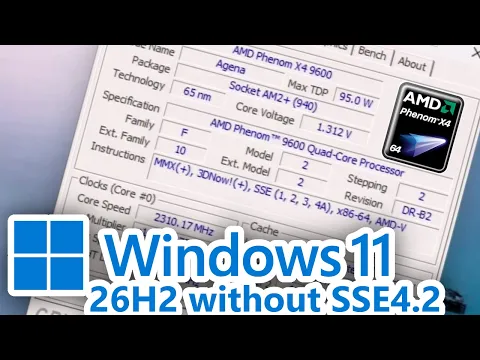
Windows 11 auf einer über zwanzig Jahre alten Prozessorarchitektur zu starten, galt bislang als physikalische Unmöglichkeit. Seit dem Funktionsupdate 24H2 sowie den neueren Zweigen 25H2 und 26H2 blockiert Microsoft den Systemstart direkt im NT-Kernel, sobald moderne Befehlssätze fehlen, die in den 2000er-Jahren schlicht noch nicht existierten. Das vom Open-Source-Entwickler Smu1zel auf dem offiziellen GitHub-Repository von WinPOPBit veröffentlichte Patch-Werkzeug WinPOPBit (zuvor bekannt als POP4.2) hebelt diese Binärsperren systematisch aus und bringt Windows 11 nun sogar auf einem AMD Athlon 64 für den Sockel 754 aus dem Jahr 2003 zum Laufen.
Von der SSE4.2-Kernel-Sperre zum Ein-Byte-Patch in der ntoskrnl.exe
Anders als die Abfragen für TPM 2.0 oder Secure Boot, die lediglich im Installationsassistenten greifen und sich mit Werkzeugen wie Rufus leicht umgehen lassen, wird die seit Windows 11 24H2 eingeführte Prozessorsperre bei jedem einzelnen Bootvorgang ausgeführt. Sobald winload.exe (beziehungsweise winload.efi) und der Kernel ntoskrnl.exe starten, ruft Windows die undokumentierte Funktion RtlDetectProcessorFeatures auf. Diese prüft eine 59 Einträge umfassende Tabelle in der Sektion .rdata des Kernels (in Build 26100.7171 beim Offset 00000001400088C0), um die per CPUID gemeldeten Prozessorfunktionen zu verifizieren.
Eintrag Nummer 6 dieser Tabelle kontrolliert Bit 20 im ECX-Register auf CPUID Leaf 1, was dem Befehlssatz SSE4.2 entspricht, und versieht ihn mit dem Hexadezimal-Flag 0x0D (zwingend erforderlich). Ältere Prozessoren wie der AMD Phenom II und der Athlon II der K10-Architektur beherrschen zwar bereits den Befehl POPCNT (Population Count), besitzen jedoch kein SSE4.2. Durch Reverse Engineering im Disassembler IDA wies Smu1zel nach, dass 99 Prozent aller Systemdateien von Windows 11 überhaupt keine exklusiven SSE4.2-Befehle ausführen. WinPOPBit ändert dieses eine Byte im Kernel-Binary von 0x0D auf 0x0C, stuft SSE4.2 damit als optional ein und lässt den Bootvorgang durchlaufen.
Damit das System auf Prozessoren ohne SSE4.1 und SSE4.2 während der Installation oder bei der Registrierung von AppX-Paketen nicht abstürzt, nimmt das Python-Skript winpopbit.py über die Steuerdatei badblobs.xml drei weitere Eingriffe vor:
- Austausch von
WindowsCodecs.dllundmsxml6.dll: Da Microsoft diese Bibliotheken (sowohl in der 64-Bit- als auch in der 32-Bit-WOW64-Fassung) mit den SSE4.1-BefehlenPMOVSXBWundPMOVZXBWkompiliert hat, stürzt das Windows-Setup ohne Eingriff sofort ab. WinPOPBit ersetzt beide Dateien automatisch durch die kompatiblen Versionen aus Windows 11 23H2. - Überbrückung der
provtool.exe: Weil das Provisionierungstool nach der Installation über den SSE4.2-BefehlCRC32in derntdll.dllstolpert, wird es so gepatcht, dass es sich sofort mit dem Rückgabewert0beendet. - Freischaltung des HPET-Timers auf NVIDIA-nForce-Mainboards: Seit Build 25921 hat Microsoft den klassischen PC/AT-8254-Timer entfernt und gleichzeitig den HPET-Zeitgeber von NVIDIA-nForce-Chipsätzen in
HalpHpetDiscoverauf eine Sperrliste gesetzt, was zu einemBugCheck 0x5C(HAL_INITIALIZATION_FAILED) führte. Mit Version 1.0.4 hebt die Optionpatch_nforce_hpet_blacklistdiese Blockade auf nForce4-Platinen auf, während für ältere nForce3-Boards ein APIC-Workaround bereitsteht.
Zeitreise ins Jahr 2003: Wie #UD-Exception-Emulation den Sockel-754-Athlon-64 und Pentium 4 Prescott wiederbelebt
Während der SSE4.2-Patch Prozessoren aus den Jahren 2008 bis 2010 befreite, stellte der Rückgriff auf das Jahr 2003 eine weitaus härtere architektonische Hürde dar. Den allerersten 64-Bit-Desktop-Prozessoren der PC-Geschichte, namentlich dem AMD Athlon 64 der ersten Generation für den Sockel 754 (K8-Architektur vom September 2003) sowie frühen Intel-Pentium-4-Prescott-Modellen mit EM64T (5xx-Serie auf LGA 775 und seltene SL7QB-Steppings für Sockel 478), fehlen grundlegende 64-Bit-Instruktionen, die bereits seit Windows 8.1 und Windows 10 x64 vorausgesetzt werden: CMPXCHG16B (atomarer 128-Bit-Vergleich und Austausch), PREFETCHW (Schreib-Cache-Vorabruf, Opcode 0F 0D /1) sowie LAHF/SAHF im 64-Bit-Modus.
Auf echter Hardware dieser Ära löst die Ausführung von PREFETCHW in winload.exe und ntoskrnl.exe eine fatale #UD-Hardware-Ausnahme (Invalid Opcode) aus, noch bevor der Kernel seinen eigenen Exception-Handler geladen hat. Die Folge ist ein sofortiger Neustart ohne Bluescreen. Da der Emulator QEMU den Opcode 0F 0D unabhängig von der CPUID als harmloses NOP interpretiert, blieb dieser Fehler in virtuellen Maschinen lange unentdeckt. Im Pull Request #30 sowie in Issue #33 haben der Entwickler BigPineapple-awa und Smu1zel eine zweistufige Kernel-Lösung entwickelt:
- Rekursive Kontrollfluss-Analyse für
PREFETCHW: Eine simple Byte-Suche nach0F 0D /1im Kernel lieferte knapp 50 Prozent Fehlalarme mitten in relativen Sprungbefehlen (etwa im Aufrufcall ObfDereferenceObjectmit der BytefolgeE8 0F 0D 8F FF). Das Modulsrc/patchers/prefetch.pyverfolgt daher ausgehend von den PE-Einstiegspunkten, den Exporten und der.pdata-Tabelle (RUNTIME_FUNCTION) rekursiv alle echten Ausführungspfade und überschreibt ausschließlich realePREFETCHW-Befehle mit einem gleich langenNOP(0F 1F /0). - Umleitung von
KiInvalidOpcodeFaultzum Befehls-Emulator: Das Modulsrc/patchers/kernel_cx16.pyentfernt die Pflicht-Flags fürCMPXCHG16BundLAHF/SAHF, neutralisiert sechs Abfragen inKiSetFeatureBits, leitet allelock cmpxchg16b-Aufrufe des Kernels auf einen Assembler-Shim (blobs/shim.s) bei aktivierten Interrupts um und klinkt sich per Trampolin (blobs/tramp.sundblobs/lahf.s) direkt in den Kernel-HandlerKiInvalidOpcodeFaultein, um auch User-Mode-Aufrufe innerhalb derntdll.dllin Echtzeit zu emulieren.
Wie Smu1zel am 16. November 2026 bestätigte, startet Windows 11 23H2 damit bereits erfolgreich auf einem AMD Athlon 64 (Sockel 754) von 2003 sowie auf Intels Pentium 4 Prescott; lediglich ein letzter Fix für UWP-Anwendungen steht vor dem Merge in den Hauptzweig noch aus. Vor allem aber öffnet der Umbau von KiInvalidOpcodeFault zu einem Ring-0-Emulator die Tür für eine Software-Emulation des Befehls POPCNT: Damit rückt selbst Windows 11 24H2 und 26H2 sowohl für den ersten Athlon 64 aus dem Jahr 2003 als auch für sämtliche Prozessoren der Reihen Intel Core 2 Duo und Core 2 Quad in greifbare Nähe.
Übersicht der durch WinPOPBit freigeschalteten Legacy-Architekturen
| CPU-Architektur / Zeitraum | Ursprüngliche Hardware-Hürde | WinPOPBit-Patch-Mechanismus | Unterstütztes System |
|---|---|---|---|
| Intel Pentium 4 Northwood / Willamette (2000-2002) | Fehlendes NX-Bit (No-Execute, PAE-Bit 63) | Patch der Ring-0-MSR-Schreibzugriffe in winload, ntoskrnl, hal.dll und winresume | Windows 10 x86/x64 (aktuelle Builds) |
| AMD Athlon 64 Sockel 754 (2003) & Pentium 4 Prescott | Fehlende Befehle CMPXCHG16B, PREFETCHW und LAHF/SAHF | Rekursives Umschreiben von 0F 0D /1 zu NOP + Emulation über KiInvalidOpcodeFault | Windows 11 23H2 (24H2/26H2 über POPCNT-Emulation in Arbeit) |
| AMD Phenom II / Athlon II K10 & VIA Nano (2008-2010) | Fehlendes SSE4.2 und SSE4.1 (POPCNT vorhanden) | CPUID-Flag 0x0D auf 0x0C geändert + 23H2-DLLs + nForce-HPET-Freischaltung | Windows 11 24H2, 25H2 und 26H2 (Build 26300) |
Diese beeindruckende Reverse-Engineering-Leistung reiht sich nahtlos in andere aktuelle Community-Projekte gegen künstliche Hardware-Schranken ein, wie etwa den BIOS-Mod zur Wiederbelebung von ASRocks SkyOC-BCLK-Overclocking auf gesperrten Intel-Non-K-Prozessoren oder clevere Speicherlösungen wie die PCIe-5.0-SSD ORICO FlashMem FM9800 mit fest zugewiesenem pSLC-Cache. Wer einem betagten PC im Alltag ohne Kernel-Experimente spürbar mehr Tempo verleihen möchte, erzielt mit dem Umstieg auf eine schnelle SATA-SSD nach wie vor den größten Effekt.
Verfügbarkeit bei Amazon prüfen→
Mein Fazit aus dem Testlabor
Als Hardware-Redakteur mit einer Schwäche für tiefgreifende x86-64-Architektur zieht mich die Arbeit von Smu1zel und BigPineapple-awa an WinPOPBit sofort in den Bann. Hier wird kein simpler Registry-Schlüssel gesetzt, um einen Hinweisdialog des Installers zu überspringen, sondern Chirurgie am offenen Herzen des Windows-NT-Kernels betrieben: Die undokumentierte Prüftabelle von RtlDetectProcessorFeatures in der Sektion .rdata auszuhebeln, über die .pdata-Strukturen den realen Kontrollfluss zu rekonstruieren, um PREFETCHW-Opcodes ohne Beschädigung relativer Sprungziele zu neutralisieren, und anschließend den Interrupt-Handler KiInvalidOpcodeFault in einen Echtzeit-Emulator für 128-Bit-CMPXCHG16B-Befehle umzubauen, ist großes Kino. Natürlich wird niemand im Alltag auf einem Einkern-Athlon-64 von 2003 mit DDR1-Speicher produktiv unter Windows 11 arbeiten, zumal jeder über eine #UD-Exception emulierte Befehl ordentlich Taktzyklen kostet. Doch der Beweis, dass ein vor 23 Jahren in 130 Nanometern gefertigter K8-Prozessor einen modernen Windows-11-Kernel booten kann, zeigt eindrucksvoll, wie zeitlos das Fundament der x86-64-Befehlssatzarchitektur konstruiert wurde.
Gamer-Pro.de auf Google als bevorzugte Quelle festlegen
Füge gamer-pro.de zu deinen bevorzugten Quellen hinzu, um unsere Hardware-Tests, Guides und Gaming-News vorrangig in Google Discover und der Google-Suche zu sehen.
Hardware- und Linux-Redakteur aus Köln. Lukas „Vex“ baut und vermisst seit vielen Jahren eigene PC-Systeme – vom leisen Small-Form-Factor-Rechner bis zum Linux-Setup unter SteamOS und CachyOS. Auf Gamer-Pro.de prüft er Grafikkarten, Prozessoren, Konsolen-Architekturen und Emulatoren nüchtern auf reale Frametimes, Energieeffizienz und Systemsicherheit.